Documentation de sécurité informatique
Découvre ici la documentation sécurité IT de SecureMailMerge : conformité, protection des données, évaluation des risques et des fournisseurs.
Résumé
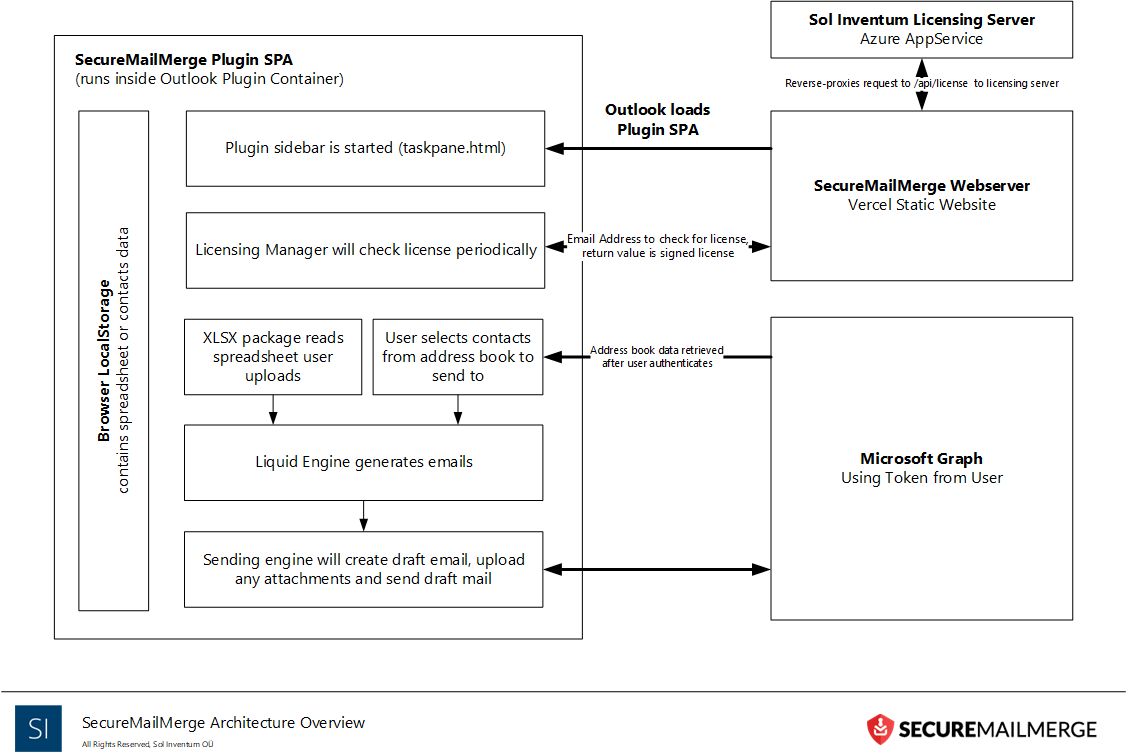
Il est important de noter que ta feuille de calcul et le contenu de ton message sont traités sur ton ordinateur dans Outlook, et les emails finis sont envoyés via ta propre boîte aux lettres Microsoft 365 par Microsoft Graph, comme n’importe quel email que tu écris toi-même. Les autorisations que tu accordes à SecureMailMerge sont utilisées uniquement sur ton ordinateur et ne sont jamais transférées à un serveur pour traitement.
Le seul serveur qui reçoit des données liées à la campagne est notre serveur de licences, qui vérifie si tu as acheté une licence commerciale. Pour cette vérification, nous envoyons ton propre adresse email (en tant qu’utilisateur de SecureMailMerge), le nom du produit et un horodatage à ce serveur. Nous stockons l’adresse email de l’utilisateur licencié jusqu’à la suppression du compte ; les adresses email des utilisateurs gratuits ne sont pas stockées après la vérification de la licence. Les adresses email ou autres données de tes campagnes ne sont jamais envoyées à nos serveurs.
Au-delà de la licence, l’add-in rapporte des comptes d’utilisation anonymes à notre hôte d’analytique auto-hébergé et des rapports d’erreurs à Sentry. Aucun ne contient de données des destinataires, et les deux peuvent être bloqués au niveau du pare-feu sans affecter l’add-in (voir les exigences du pare-feu ci-dessous).
Introduction
SecureMailMerge a été conçu pour permettre une opération avec une confiance minimale. Cela signifie que le plugin a été implémenté de manière à ce que toute la fonctionnalité principale soit fournie sur l’ordinateur de l’utilisateur sans besoin de traitement sur un serveur. Cela permet que les jetons de sécurité nécessaires pour interagir avec le compte Microsoft 365 de l’utilisateur ne soient transmis qu’entre l’ordinateur de l’utilisateur et les serveurs de Microsoft, mais jamais envoyés à d’autres serveurs.
Le seul composant côté serveur dont dépend le complément est notre serveur de licences, qui fournit les capacités de vérification et d’achat de licences. L’accès est accordé via un compte Microsoft 365 avec les permissions minimales nécessaires pour vérifier ton identité. Aucune donnée de paiement confidentielle n’est stockée sur nos serveurs ; elle est stockée uniquement sur le serveur du fournisseur de paiement que tu choisis lors du paiement. Seuls ton email et les identifiants de transaction sont stockés sur nos serveurs.
Le complément contacte quatre hôtes : Microsoft 365 (Microsoft Graph), notre point de terminaison de licence à www.securemailmerge.com, notre hôte d’analytique auto-hébergé analytics.solinventum.com (Rybbit, uniquement les comptes d’utilisation, aucune donnée de destinataire) et Sentry (rapports d’erreurs). Seul le point de terminaison de licence est requis ; l’analytique et Sentry peuvent être bloqués au niveau du pare-feu et le complément continue de fonctionner. Nous avons publié les exigences minimales nécessaires pour le pare-feu pour permettre à SecureMailMerge de communiquer avec notre serveur de licences.
Nous avons également fourni une Publisher Attestation pour SecureMailMerge avec Microsoft. Une Publisher Attestation est un questionnaire auto-déclaré publié par Microsoft, ce n’est pas une revue de sécurité Microsoft.
Jetons de sécurité Microsoft 365
Pour envoyer des emails, le add-in nécessite un jeton de sécurité pour accéder à Microsoft 365 en ton nom. Ce jeton donne au add-in la permission de lire et d’écrire des emails dans ta boîte aux lettres Microsoft.
Lors de l’octroi de cette permission, Microsoft te préviendra que the app can send your data to the internet (l’application peut envoyer tes données sur internet). Parce que les add-ins sont des programmes logiciels qui fonctionnent à l’intérieur d’Outlook, c’est théoriquement vrai. Une fois l’accès accordé via le jeton, Microsoft ne peut pas limiter ce que le add-in fait avec ces données. Par exemple, nous devons communiquer avec Microsoft Graph (l’interface de programmation utilisée pour fournir les fonctionnalités du add-in), qui est “the internet” (internet). Cette permission n’est pas inhabituelle pour notre add-in ; elle s’applique à tous les add-ins qui interagissent avec Microsoft 365.
SecureMailMerge a été conçu pour fonctionner uniquement à l’intérieur d’Outlook. La feuille de calcul est traitée sur ton ordinateur, et les emails sont générés sur ton ordinateur. Aucun des deux n’est jamais transmis ailleurs que sur le serveur de Microsoft lui-même (c’est-à-dire Graph). Notre serveur de licence vérifie si tu as acheté un abonnement ; il n’effectue aucune activité liée au publipostage et ne reçoit jamais de données de campagne. Tu peux en lire plus dans notre privacy policy.
Environnement d’exploitation / Hébergement
L’infrastructure SecureMailMerge est divisée en deux zones. Le site web et le plugin sont déployés statiquement et ne stockent aucune donnée de campagne. Le serveur de licences stocke les informations de licence des utilisateurs.
SecureMailMerge est un Add-In Microsoft 365 pour Outlook utilisant la Modern Web Add-In Architecture. Cela signifie que les plugins fonctionnent dans un environnement de navigateur sandboxé au sein de l’hôte Outlook (Windows, Web ou Mac).
L’accès aux données Microsoft 365 est fourni via l’API Microsoft Graph à laquelle chaque utilisateur doit consentir. Le jeton pour accéder à ces données est stocké en toute sécurité sur ton ordinateur et n’est jamais transmis qu’aux serveurs Microsoft Graph, mais jamais à d’autres serveurs (et spécifiquement jamais à aucun de nos serveurs).
Pour tous les services utilisés pour héberger l’infrastructure SecureMailMerge mentionnée ici dans cette section, 2FA (Two Factor Authentication) est activé sur tous les comptes de production.
Site web et plugin
Le site web et le plugin sont hébergés de manière sécurisée et globale par Cloudflare Pages. Cloudflare est certifié selon ISO 27001:2022 (certifié depuis 2019), ISO 27018:2019 (depuis 2022) et ISO 27701:2019 en tant que PII Processor et PII Controller (depuis 2021), et a obtenu une attestation AICPA SOC 2 Type II couvrant les contrôles de Security, Confidentiality and Availability.
Nos ressources sont déployées en tant que sites statiques, et aucune donnée de campagne, feuille de calcul, donnée de destinataire ou contenu d’email n’est jamais stocké sur cette infrastructure. La seule exception est notre propre mesure publicitaire : si tu arrives via une publicité, l’identifiant pseudonyme de clic publicitaire décrit dans notre privacy policy est enregistré dans une base de données Cloudflare D1 pendant 90 jours afin que nous puissions savoir quelles publicités fonctionnent (visiteurs uniquement aux États-Unis). Il ne contient aucun nom, détail de contact ou contenu de campagne.
Le scan de vulnérabilités et la gestion des correctifs de l’environnement d’hébergement sont assurés par Cloudflare.
La documentation de conformité de Cloudflare est disponible dans leur Trust Hub, avec les détails de leurs ISO certifications et de leur SOC 2 status.
Serveur de licence
Le serveur de licence est hébergé sur des serveurs européens dans les centres de données Microsoft Azure (les mêmes que ceux utilisés par Microsoft 365). L’authentification Microsoft 365 est utilisée pour accorder l’accès à ce serveur à notre personnel.
L’analyse des vulnérabilités et la gestion des correctifs de l’environnement d’hébergement sont assurées par Microsoft. Tes données de licence sont stockées sur des services de base de données gérés par Microsoft. Nous avons une stratégie de sauvegarde ponctuelle et à long terme pour récupérer toutes les données de licence si nécessaire. Toutes nos bases de données sont chiffrées au repos. L’accès direct à la production et à la base de données (y compris tous les jetons de sécurité) est limité au directeur général.
La documentation sur la sécurité des centres de données de Microsoft est disponible here.
Code source
Notre code source est conservé dans un dépôt privé sur GitHub. L’accès au dépôt et les droits pour déployer le code sont accordés uniquement au développeur principal.
La documentation sur la sécurité de GitHub peut être trouvée here.
Paiements
Les paiements sont effectués via deux revendeurs Merchant of Record, selon ton choix lors du paiement : Paddle et Microsoft 365 (AppSource).
La documentation sur la sécurité de Paddle est disponible ici.
La documentation sur la sécurité de Microsoft 365 est disponible ici.
Équipe, développement et support client
Seul notre développeur principal a accès à notre code source et à notre environnement d’hébergement, et il possède plusieurs années d’expérience dans l’industrie de la sécurité informatique et dans le développement sécurisé de logiciels.
Tous les développeurs appliquent les meilleures pratiques du cycle de vie sécurisé des logiciels OWASP (y compris security-by-design, deny-by-default et modélisation de menace de base). Aucune donnée de production n’est jamais utilisée dans un environnement non production. Notre développeur principal approuve toutes les modifications de code qui sont mises en production.
Aucun membre de l’équipe n’a accès à tes données de campagne ni aux jetons de sécurité de ton compte Microsoft 365. Ces informations ne sont jamais transmises à nos serveurs.
Les membres du personnel qui fournissent le support client ont accès uniquement aux informations que tu fournis. Ces informations sont conservées de manière confidentielle et sécurisée dans notre système de help desk (Help Scout) et ne sont jamais partagées avec d’autres tiers.
Documents
Nous fournissons plusieurs documents plus détaillés sur des sujets spécifiques :
- Secure mail merge: where your data goes
- Privacy Policy
- Data Processing Addendum
- Required Microsoft 365 permissions
- Required Firewall settings
Ready to try SecureMailMerge yourself?
SecureMailMerge for Outlook
Runs inside Outlook, with no external app needed.
Free version, no credit card. A license removes the promotional footer.