Aperçu de la sécurité : comment SecureMailMerge gère les données
Comment SecureMailMerge traite les données de campagne sur ton ordinateur, ce que nous stockons, notre hébergement, fournisseurs, accès et conformité DPA.
Aperçu
- Ton contenu de feuille de calcul et de message est traité sur ton ordinateur à l’intérieur d’Outlook. Les emails finis sont envoyés via ta propre boîte aux lettres Microsoft 365 par Microsoft Graph, comme n’importe quel email que tu écris toi-même.
- Les permissions que tu accordes à SecureMailMerge sont utilisées uniquement sur ton ordinateur et ne sont jamais transférées à un serveur pour traitement.
- Le seul serveur dont dépend le add-in est notre serveur de licences. Il vérifie si tu as une licence commerciale et ne reçoit jamais de données de campagne du add-in.
- Au-delà de la gestion des licences, le add-in envoie des comptes d’utilisation anonymes et des rapports d’erreurs. Aucun ne contient de données de destinataires, et les deux peuvent être bloqués au niveau du pare-feu.
- Nous n’avons pas de rapport SOC 2 ni de certification ISO 27001. Voir compliance and contracts.
SecureMailMerge a été conçu pour une confiance minimale : toute la fonctionnalité principale s’exécute sur l’ordinateur de l’utilisateur, sans traitement sur un serveur. Le token Microsoft Graph du add-in, nécessaire pour travailler avec la boîte aux lettres de l’utilisateur, est uniquement transmis entre l’ordinateur de l’utilisateur et les serveurs de Microsoft, jamais à un autre serveur.
SecureMailMerge est un add-in Microsoft 365 pour Outlook construit sur la modern web add-in architecture. Les add-ins fonctionnent dans un environnement navigateur sandboxé à l’intérieur de l’hôte Outlook (Windows, Web ou Mac).
Notre infrastructure est divisée en deux zones :
- Website and add-in files : déployés comme des sites statiques. Ils ne stockent aucune donnée de campagne.
- Licensing server : stocke les informations de licence utilisateur et fournit les vérifications de licence et les achats.
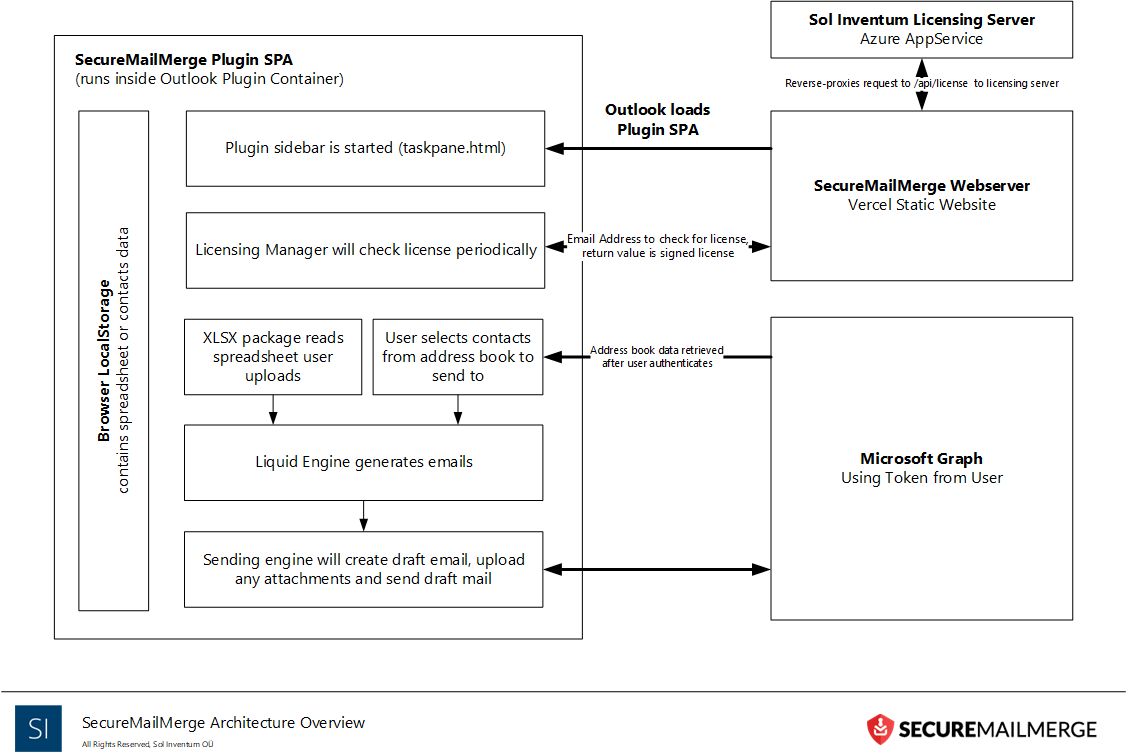
Flux de données et conservation
| Données | Où elles sont traitées | Stockées par nous | Conservation |
|---|---|---|---|
| Feuille de calcul, destinataires, contenu du message et pièces jointes | Dans Outlook sur ton ordinateur, envoyé via ta boîte mail via Microsoft Graph | Non | Non applicable |
| Vérification de licence : adresse email principale de ta boîte mail, nom du produit, horodatage | Serveur de licence | Utilisateurs gratuits : non. Utilisateurs licenciés : oui, avec un horodatage de la dernière utilisation | Utilisateurs gratuits : non stocké après la vérification. Utilisateurs licenciés : jusqu’à la suppression du compte |
| Données de compte lors de l’achat ou de l’attribution d’une licence : identifiants utilisateur, nom, adresse email | Serveur de licence | Oui | Jusqu’à la suppression du compte |
| Informations de contact de facturation et numéro de transaction | Serveur de licence | Oui. Pas de données de carte | Voir la note sous le tableau |
| Détails de paiement | Paddle ou Microsoft, choisi lors du paiement | Non | Régis par la politique de confidentialité du marketplace |
| Comptages d’utilisation anonymes (fréquence d’utilisation de l’add-in, nombre d’emails envoyés) | Notre instance Rybbit auto-hébergée à analytics.solinventum.com | Oui, pas de données des destinataires | Voir notre politique de confidentialité |
| Rapports d’erreurs (où une erreur est survenue, son type, informations de diagnostic) | Sentry | Oui, uniquement informations techniques | Voir notre politique de confidentialité |
| Journaux du serveur web (adresse IP, type de navigateur, système d’exploitation et similaires) | Nos serveurs web | Oui | Environ 30 jours |
| Attribution publicitaire, visiteurs US arrivant via une pub : identifiant de clic pseudonyme | Base de données Cloudflare D1 | Oui, pas de nom, coordonnées ou contenu de campagne | 90 jours |
| Conversations de support | Help Scout | Oui | Conservées pour répondre à tes questions actuelles et futures |
Quand un compte est supprimé, nous supprimons les données stockées dans les 30 jours, et généralement immédiatement, sauf si nous devons les conserver pour des raisons légales ou commerciales légitimes.
Les données de campagne n’atteignent jamais nos serveurs lors de l’utilisation normale. Si tu choisis de nous envoyer des exemples de messages pour le support, nous recevons ce que tu envoies.
Accès Microsoft 365 et réseau
Deux types de jetons Microsoft 365
Le jeton de l’add-in. Pour envoyer des emails, l’add-in a besoin d’un jeton de sécurité pour accéder à Microsoft 365 en ton nom. Chaque utilisateur consent aux autorisations. Le jeton est stocké sur ton ordinateur et n’est jamais transmis qu’à Microsoft Graph, jamais à nos serveurs. Le jeton de rafraîchissement ne quitte jamais ton instance Outlook : quand tu fermes l’add-in ou Outlook, tu dois te reconnecter.
Le jeton du serveur de licences. Quand tu achètes une licence, le serveur de licences te demande de te connecter avec ton compte Microsoft 365. Il stocke un jeton d’accès avec un accès en lecture seule à tes informations utilisateur. Si tu attribues des licences à d’autres utilisateurs, ce jeton est amélioré pour que le serveur puisse lire des informations basiques sur les utilisateurs de ton annuaire. Les recherches et leurs résultats ne sont pas stockés.
Pourquoi Microsoft avertit que l’add-in “can send your data to the internet” (peut envoyer tes données sur Internet)
Quand tu accordes la permission, Microsoft avertit que the app can send your data to the internet (l’application peut envoyer tes données sur Internet). Parce que les add-ins sont des programmes qui tournent dans Outlook, c’est théoriquement vrai : une fois l’accès accordé, Microsoft ne peut pas limiter ce que l’add-in fait avec ces données. Communiquer avec Microsoft Graph, ce que l’add-in doit faire, c’est en soi “Internet”. Cet avertissement s’applique à tous les add-ins qui travaillent avec des données Microsoft 365.
SecureMailMerge ne fonctionne que dans Outlook. La feuille de calcul est traitée et les emails sont générés sur ton ordinateur. Aucun des deux n’est transmis ailleurs que sur les serveurs de Microsoft eux-mêmes (Graph).
Réseau et pare-feu
L’add-in contacte quatre hôtes :
| Hôte | But | Requis |
|---|---|---|
| Microsoft 365 (Microsoft Graph) | Envoi de mails, lecture des contacts et des paramètres de boîte aux lettres | Oui, déjà autorisé dans ton tenant |
www.securemailmerge.com | Chargement de l’add-in (GET) et vérification de licence (POST vers /api/license) | Oui |
analytics.solinventum.com | Comptage d’utilisation anonyme (Rybbit auto-hébergé) | Non, peut être bloqué |
| Sentry | Rapports d’erreurs | Non, peut être bloqué |
Le portail de gestion des licences à licensing.solinventum.com n’est pas contacté par l’add-in. Seules les personnes qui gèrent tes licences (le propriétaire de l’abonnement et les admins délégués) doivent y accéder, via un navigateur.
Voir les firewall requirements.
Hébergement et fournisseurs
Site web et add-in
Le site web et l’add-in sont hébergés globalement par Cloudflare Pages. Cloudflare est certifié selon ISO 27001:2022 (depuis 2019), ISO 27018:2019 (depuis 2022) et ISO 27701:2019 en tant que PII Processor et PII Controller (depuis 2021), et a obtenu une attestation AICPA SOC 2 Type II couvrant la Sécurité, la Confidentialité et la Disponibilité. Ces certifications couvrent les services de Cloudflare, pas SecureMailMerge.
Aucune donnée de campagne, feuille de calcul, donnée de destinataire ou contenu d’email n’est jamais stockée sur cette infrastructure. La seule exception est notre propre mesure publicitaire, décrite dans le tableau ci-dessus. Le scan de vulnérabilités et la gestion des correctifs de l’environnement d’hébergement sont assurés par Cloudflare. Voir le Trust Hub de Cloudflare, les certifications ISO et le statut SOC 2.
Serveur de licences
Le serveur de licences est hébergé dans des centres de données Microsoft Azure en Europe (les mêmes que ceux utilisés par Microsoft 365). Les données de licences sont stockées sur des services de base de données gérés par Microsoft et chiffrées au repos. Nous conservons des sauvegardes ponctuelles et à long terme afin que les données de licences puissent être récupérées si nécessaire. Le scan de vulnérabilités et la gestion des correctifs de l’environnement d’hébergement sont assurés par Microsoft. Voir la documentation sur la sécurité des centres de données de Microsoft.
Sous-traitants
Services qui traitent des données personnelles en notre nom :
| Sous-traitant | But | Données reçues |
|---|---|---|
| Microsoft Azure | Hébergement du serveur de licences et de sa base de données | Données de compte, de licence et de contact de facturation |
| Cloudflare | Hébergement du site web et des fichiers de l’add-in | Requêtes du site web ; enregistrements d’attribution publicitaire pour les visiteurs US arrivant via une pub |
| Sentry | Rapports d’erreurs de l’add-in | Informations techniques sur les erreurs uniquement |
| Help Scout | Service d’assistance client | Ce que tu nous envoies quand tu contactes le support |
| Fathom Analytics | Analyse du site web sans cookie en mode isolation UE | Données de visite du site web |
| HelloSign | Signature d’un DPA | Nom, rôle et adresse email du signataire |
Pour les emplacements et certifications propres à chaque fournisseur, consulte la documentation du fournisseur.
Autres fournisseurs
| Fournisseur | Rôle |
|---|---|
| Paddle et Microsoft (AppSource) | Commerçants de référence pour les achats. Leurs propres politiques de confidentialité régissent les données que tu leur donnes. Les données de carte de paiement sont stockées uniquement chez le fournisseur que tu choisis. Voir la documentation de sécurité de Paddle et la documentation de sécurité Microsoft 365. |
| Plateformes publicitaires (US uniquement) | Reçoivent un identifiant de clic pseudonyme avec les détails de conversion d’installation ou d’achat. Pas de noms, coordonnées ou données de compte. |
| GitHub | Héberge notre code source dans un dépôt privé. Voir la documentation de sécurité de GitHub. |
| Rybbit | Logiciel d’analyse que nous hébergeons sur notre propre infrastructure, donc aucun fournisseur d’analyse ne reçoit ces données. |
Contrôles d’accès et de développement
- L’authentification à deux facteurs est activée sur tous les comptes de production pour chaque service qui héberge l’infrastructure SecureMailMerge.
- L’accès du personnel au serveur de licences utilise l’authentification Microsoft 365.
- L’accès direct à la production et à la base de données (y compris tous les jetons de sécurité) est limité au directeur général.
- L’accès au dépôt du code source et le droit de déployer du code sont accordés uniquement au développeur principal, qui possède plusieurs années d’expérience en sécurité informatique et en développement logiciel sécurisé.
- Tous les développeurs suivent les pratiques du cycle de vie sécurisé des logiciels OWASP, y compris la sécurité dès la conception, le refus par défaut et la modélisation de menace basique.
- Le développeur principal approuve chaque modification de code qui est mise en production.
- Aucune donnée de production n’est jamais utilisée dans un environnement non productif.
- Aucun membre du personnel n’a accès à tes données de campagne ni au jeton Microsoft Graph de l’add-in. L’add-in ne transmet jamais ces éléments à nos serveurs. Le personnel de support ne voit que ce que tu choisis de leur envoyer.
Conformité et contrats
Certifications. Nous n’avons pas de rapport SOC 2 ni de certification ISO 27001. Parce que les campagnes sont traitées localement dans Outlook, le add-in n’envoie jamais tes données de campagne chez nous ; les données que nous recevons sont listées sous data flows and retention. Les certifications listées sous hosting and providers appartiennent à ces fournisseurs.
Microsoft Publisher Attestation. Nous avons publié une Publisher Attestation for SecureMailMerge with Microsoft. C’est un questionnaire auto-déclaré publié par Microsoft, pas une revue de sécurité Microsoft.
GDPR. SecureMailMerge est conçu pour le GDPR, pas certifié contre celui-ci. Les données des destinataires et le contenu des messages restent sur ton ordinateur et dans ton propre tenant Microsoft 365, donc tes contrôles existants de rétention, DLP et audit continuent de s’appliquer. Sol Inventum OÜ est une entreprise européenne enregistrée en Estonie.
Data Processing Addendum. Notre standard DPA nous engage à :
- Te notifier sans délai indu après avoir pris connaissance d’une violation de données personnelles affectant tes données (section 7.1).
- Supprimer tes données personnelles dans les 10 jours ouvrables après la fin du service (section 9.1).
- Mettre à disposition les informations nécessaires pour démontrer la conformité, et permettre et contribuer aux audits (section 10.1).
- Ne pas transférer de données en dehors de l’UE ou de l’EEE sans ton consentement écrit préalable (section 11.1).
Support et rapports
Le personnel fournissant le support client a accès uniquement aux informations que tu nous envoies. Elles sont conservées de manière confidentielle et sécurisée dans notre système d’assistance (Help Scout) et ne sont jamais partagées avec d’autres tiers.
Pour signaler un problème de sécurité, envoie un email à [email protected]. Notre contact sécurité est également publié dans /.well-known/security.txt.
Documents
- Trust Center
- Secure mail merge: where your data goes
- Privacy Policy
- Data Processing Addendum
- Required Microsoft 365 permissions
- Firewall requirements
Besoin de plus d'aide ?
Envoie un email au support en expliquant ce que tu essayais de faire, ce qui s'est passé et le message d'erreur exact. Ne pas inclure de données réelles de destinataire.